To find out if this integration is available in your organization, see your Datadog Integrations page or ask your organization administrator.
To initiate an exception request to enable this integration for your organization, email support@ddog-gov.com.
Symantec Endpoint Protection - 개요
Symantec Endpoint Protection - 스캔
Symantec Endpoint Protection - 위험
Symantec Endpoint Protection - 애플리케이션 제어
Symantec Endpoint Protection - 보안
Symantec Endpoint Protection - 시스템
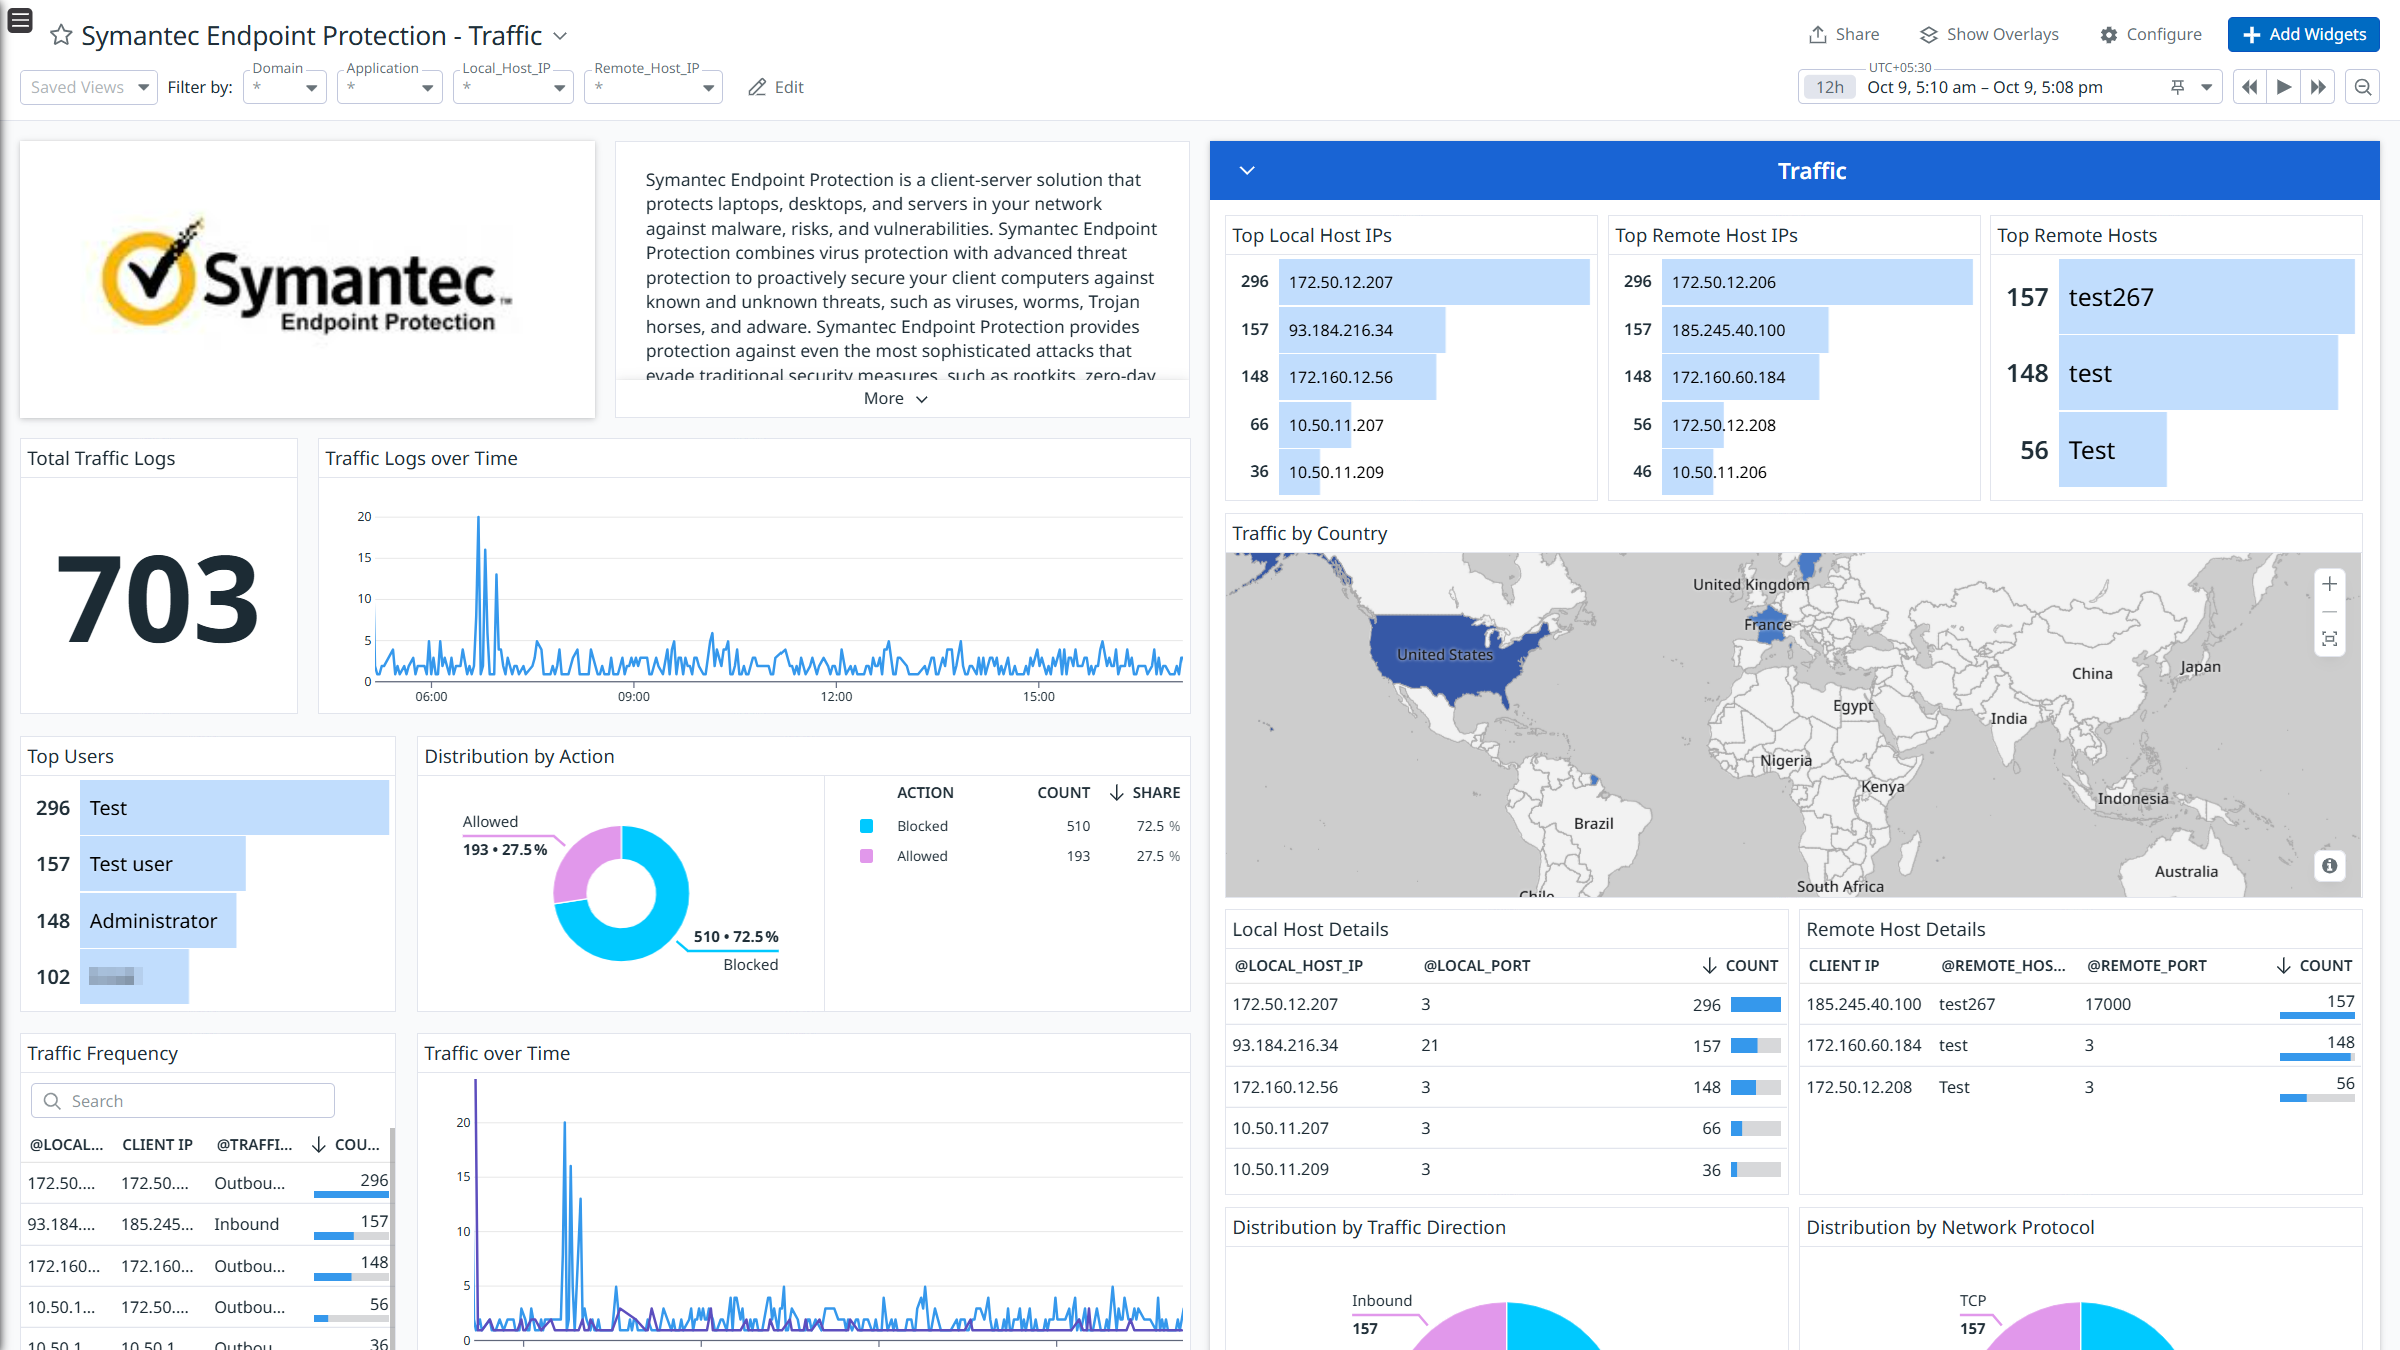
Symantec Endpoint Protection - 트래픽
개요
Symantec Endpoint Protection은 네트워크의 노트북, 데스크탑, 서버를 맬웨어, 위험 및 취약성으로부터 보호하는 클라이언트-서버 솔루션입니다. Symantec Endpoint Protection은 바이러스 보호와 지능형 위협 보호를 결합하여 바이러스, 웜, 트로이 목마, 애드웨어 등 알려진 위협과 알려지지 않은 위협으로부터 클라이언트 컴퓨터를 선제적으로 보호합니다. Symantec Endpoint Protection은 루트킷, 제로데이 공격, 변종 스파이웨어 등 기존 보안 조치를 우회하는 가장 정교한 공격에 대해서도 보호 기능을 제공합니다.
이 통합은 Symantec Endpoint Protection에서 다음 로그를 보강하고 수집합니다.
감사 로그: 정책 업데이트, 정책 할당 등과 같은 정책 변경 사항을 기록합니다.
위험 로그: 맬웨어, 취약성, 의심스러운 활동 등 엔드포인트에서 탐지된 잠재적인 보안 위험을 추적하고 기록합니다.
스캔 로그: 탐지된 맬웨어, 검사 설정, 사용자 정보를 포함한 바이러스 백신 검사 결과를 기록합니다.
시스템 로그: 모든 관리 활동, 클라이언트 활동, 서버 활동 및 client_server 활동을 기록합니다.
보안 로그: 공격, 규정 준수, 장치 제어 등 보안 관련 이벤트를 기록합니다.
애플리케이션 제어 로그: 차단된 애플리케이션 또는 허용된 애플리케이션 등 애플리케이션 제어와 관련된 이벤트를 기록합니다.
트래픽 로그: 수신 및 발신 연결, 프로토콜, 포트를 포함한 네트워크 트래픽 이벤트를 기록합니다.
또한 기본 제공되는 대시보드를 사용하여 위에서 언급한 로그의 자세한 인사이트를 시각화할 수 있습니다. 통합을 설치한 후에는 대시보드 목록에서 “symantec-endpoint-protection"을 검색하여 대시보드를 찾을 수 있습니다.
설정
설치
Symantec Endpoint Protection 통합을 설치하려면 다음 Agent 설치 명령을 실행하고 아래 단계를 따르세요. 자세한 내용은 통합 관리 설명서를 참조하세요.
Port <PORT-NO> Already in Use 오류가 나타나면 다음 안내를 참조합니다. 하단은 PORT-NO = 514인 경우 예시입니다.
Syslog를 사용하는 시스템의 Agent가 포트 514에서 Cisco Secure Firewall 로그를 수신 대기 중인 경우, Agent 로그에 다음 오류가 나타날 수 있습니다. Can't start UDP forwarder on port 514: listen udp :514: bind: address already in use
이 오류는 기본적으로 Syslog가 포트 514에서 수신 대기하기 때문에 발생합니다. 이 오류를 해결하려면 다음 단계 중 하나를 수행하세요.