To find out if this integration is available in your organization, see your Datadog Integrations page or ask your organization administrator.
To initiate an exception request to enable this integration for your organization, email support@ddog-gov.com.
개요
Oracle 클라우드 인프라(OCI)는 엔터프라이즈 규모의 기업이 사용하는 서비스 제공 인프라(IaaS) 및 플랫폼 기반 서비스(PaaS)입니다. 여기에는 호스팅, 스토리지, 네트워킹, 데이터베이스 등을 위한 30가지 이상의 관리형 서비스가 포함되어 있습니다.
Datadog의 OCI 통합을 사용하여 메트릭, 로그 및 리소스 데이터를 통해 OCI 환경에 대한 완전한 가시성을 확보하세요. 이 데이터를 통해 대시보드를 구동하고 문제 해결과 관련한 도움을 받을 수 있으며 데이터를 모니터링하여 보안 및 규정 준수 상태를 관리할 수 있습니다.
설정
Datadog은 빠른 시작 설정 방법을 사용할 것을 권장합니다. 필요한 경우 Terraform을 사용하여 통합을 설정할 수도 있습니다.
데이터 수집
고려 사항
- 로그, 메트릭, 리소스 데이터 및 이벤트 수집은 기본적으로 활성화되어 있습니다. 설정 중 로그 또는 이벤트 수집을 중지할 수 있습니다. 설정을 완료한 후 Datadog OCI 통합 타일에서 리소스 데이터 수집, 이벤트 수집 및 개별 로그 또는 메트릭 서비스를 수정할 수 있습니다.
- 2026년 1월 1일을 기준으로 존재하는 모든 OCI 상업용 리전(OC1 영역)이 지원됩니다. 이 날짜 이후에 추가된 OCI 리전은 지원되지 않습니다.
- Datadog OCI 통합은 테넌시당 하나의 통합으로 제한됩니다. 2025년 6월 이전에 통합을 설정했다면 수동 설정을 따른 것입니다. 그 결과로 생성된 모든 Datadog OCI 통합 배포 스택은 OCI 빠른 시작 설정 방법을 사용하기 전에 삭제해야 합니다. 로그 포워딩을 수동으로 구성했고 OCI 빠른 시작 타일에서 로그 수집을 활성화하기로 선택한 경우 로그가 두 번 전송되지 않도록 기존 로그 포워딩 리소스도 삭제해야 합니다. 자세한 내용은 이 페이지의 빠른 시작 마이그레이션 매뉴얼 섹션을 참조하세요.
Datadog의 OCI 빠른 시작은 몇 번의 클릭만으로 OCI 인프라 및 애플리케이션을 모니터링할 수 있도록 지원하는 완전 관리형 단일 흐름 설정 경험입니다. OCI 빠른 시작은 메트릭, 로그 및 리소스 데이터를 Datadog으로 포워딩하는 데 필요한 인프라를 생성하며, 데이터 수집을 위해 새로운 리소스나 OCI 컴파트먼트를 자동으로 검색합니다.
다음과 같은 경우 빠른 시작 설정을 선택하세요.
- OCI 통합을 처음 설정하는 경우
- UI 기반 워크플로를 선호하며, 필요한 리소스를 생성하고 구성하는 데 걸리는 시간을 최소화하려는 경우
- 스크립트나 CI/CD 파이프라인에서 설정 단계를 자동화하려는 경우
빠른 시작 설정 전제 조건
- 다음 단계를 완료하려면 OCI 사용자 계정에 Identity Domain Administrator 역할이 필요합니다.
- 통합하려는 테넌시의 OCI에 로그인되어 있어야 합니다.
- 화면 오른쪽 상단에서 ‘홈 리전’이 선택된 상태로 OCI에 로그인되어 있어야 합니다.
- 로그인된 ID 도메인 또는 대상 도메인(지정된 경우)에서 OCI 사용자 계정이 사용자, 사용자 그룹 및 동적 그룹을 생성할 수 있어야 합니다. 대상 도메인 OCID를 제공하는 경우, OCI 사용자 계정에 해당 도메인에 대한 관리자 권한이 있어야 합니다.
- OCI 사용자 계정이 루트 컴파트먼트에서 정책을 생성할 수 있어야 합니다.
빠른 시작 설정 지침
Datadog에 대한 메트릭 및 로그 포워딩용 인프라를 설정하려면 다음 단계를 따르세요.
이 통합에서는 Oracle Service Connector Hubs를 사용하여 Datadog으로 데이터를 포워딩해야 합니다. 설정을 완료하기 전에 서비스 제한 상향 조정을 요청하는 것이 좋습니다. 필요한 Service Connector Hubs의 대략적인 수는 다음과 같습니다.
$$\text"Service Connector Hubs" = \text"테넌시의 컴파트먼트 수" / \text"5"$$
Datadog OCI 통합 타일로 이동하고 Add New Tenancy를 클릭합니다.
통합에 사용할 Datadog API 키를 선택하거나 생성합니다.
Datadog 애플리케이션 키를 생성합니다.
토글을 사용하여 로그를 활성화하거나 비활성화합니다.
토글을 사용하여 이벤트 수집을 활성화하거나 비활성화합니다.
Create OCI Stack을 클릭합니다. 이렇게 하면 배포를 완료할 수 있도록 ORM(Oracle Resource Manager) 스택으로 이동합니다.
참고: 이 스택은 테넌시당 한 번만 배포하세요.
빠른 시작 ORM 스택 배포
Oracle 이용 약관에 동의합니다.
사용자 지정 Terraform 공급자 사용 옵션을 선택되지 않은 상태로 둡니다.
기본 작업 디렉터리를 사용하여 스택을 배포하거나 선택적으로 다른 디렉터리를 선택합니다.
Next를 클릭합니다.
Datadog은 이 테넌시의 각 리전에 새로운 가상 클라우드 네트워크(VCN) 및 서브넷을 생성하기 위해 (Optional) Choose specific subnet(s) 섹션을 비워둘 것을 권장합니다.
선택적으로 Datadog 빠른 시작 스택에 대해 기존 서브넷(OCI 리전당 최대 하나)을 선택할 수 있으며, 이 경우 스택에 서브넷 OCID를 제공해야 합니다. 쉼표 없이 한 줄에 하나의 OCID를 입력하세요. 그러면 Datadog 빠른 시작 스택이 각 서브넷에 해당하는 리전에 배포됩니다. 각 서브넷 OCID는 ocid1.subnet.oc[0-9].* 형식이어야 합니다. 예: ocid1.subnet.oc1.iad.abcedfgh.
참고: 기존 VCN 및 서브넷을 사용하는 경우 각 리전의 VCN이 다음과 같은지 확인하세요.
- NAT 게이트웨이를 통해 HTTP 송신 호출을 실행할 수 있습니다.
- ‘Oracle Services Network의 모든 서비스’를 지원하는 서비스 게이트웨이가 있습니다.
- NAT 게이트웨이 및 서비스 게이트웨이를 허용하는 라우팅 테이블 규칙이 있습니다.
- HTTP 요청을 전송하는 보안 규칙이 있습니다.
Datadog은 새로운 사용자 및 그룹을 생성하기 위해 (Optional) Choose a User 섹션을 비워둘 것을 권장합니다. 그룹 및 사용자는 현재 로그인되어 있는 OCI ID 도메인(기본 도메인일 필요 없음)에 생성됩니다.
선택적으로 Datadog 빠른 시작 스택에 대해 기존 사용자 및 그룹을 선택할 수 있습니다. 이 경우 Datadog은 사용자 및 그룹의 도메인을 자동으로 유추하고 이를 동적 그룹 생성에 사용합니다.
a. Group ID: Datadog 인증을 위한 기존 OCI 그룹의 OCID를 제공합니다. 제공할 경우 User ID를 비워둘 수 없습니다.
b. User ID: Datadog 인증을 위한 기존 OCI 사용자의 OCID를 제공합니다. 사용자는 지정된 그룹의 구성원이어야 합니다. 제공할 경우 Group ID를 비워둘 수 없습니다.
Datadog은 이러한 사용 사례가 흔하지 않으므로 (Optional) Advanced configuration 섹션을 비워둘 것을 권장합니다.
선택적으로 Datadog 빠른 시작 스택에 대해 기존 컴파트먼트 및 도메인을 선택할 수 있습니다.
a. Compartment: Datadog에 의해 생성된 모든 리소스를 배치할 기존 컴파트먼트를 선택합니다.
b. Domain: 사용자 및 그룹이 생성되는 위치를 재정의하기 위한 기존 ID 도메인의 OCID를 제공합니다. 이 필드는 6단계에서 기존 사용자 및 그룹을 지정하지 않은 경우에만 표시됩니다. 제공할 경우 User Email을 비워둘 수 없습니다. 참고: 대상 도메인에서 OCI 사용자 계정에 Identity Domain Administrator 역할이 있어야 합니다.
c. Resource tags: Datadog 빠른 시작 스택에 의해 배포되는 모든 OCI 리소스에 추가할 정의된 태그의 목록을 제공합니다. 한 줄에 하나의 태그를 입력하세요. 쉼표를 추가해서는 안 됩니다. 각 정의된 태그는 namespace.key:value 형식이어야 합니다. 예: CostCenter.Environment:prod. 비워두면 Datadog 빠른 시작 스택에 의해 배포되는 OCI 리소스에 정의된 태그가 추가되지 않습니다.
Next를 클릭합니다.
Create를 클릭하고 배포가 완료될 때까지 최대 30분을 기다립니다.
Datadog에서 설정 완료
Datadog OCI 통합 타일로 돌아가 **Ready!**를 클릭합니다.
- 코드형 인프라를 관리하고 Datadog OCI 통합에 대한 버전 관리를 유지하려는 경우
- 재사용 가능한 공급자 블록으로 여러 폴더 또는 프로젝트를 일관되게 구성해야 하는 경우
- Terraform 관리 환경에 적합한 반복 가능하고 감사 가능한 배포 프로세스를 원하는 경우
Terraform을 사용하여 Datadog OCI 통합을 프로비저닝할 수 있습니다. 이 가이드에는 전제 조건, 필수 변수, 정확한 초기화, 계획, 적용 단계가 나와 있습니다.
시작하기 전에 다음을 준비하세요.
- Terraform 1.x를 설치합니다.
- 유효한 Datadog API 키를 받습니다.
- 대상 도메인에서 OCI에 Identity Domain Administrator 역할을 할당합니다.
Datadog에 대한 메트릭 및 로그 포워딩용 인프라를 설정하려면 다음 단계를 따르세요.
OCI 구성 파일 생성
~/.oci/config 파일은 OCI에서 리소스를 생성할 수 있는 권한을 Terraform에 부여합니다. API 키를 생성하여 구성에 추가하거나 Oracle 문서를 따르세요. 파일은 다음과 같아야 합니다.
[DEFAULT]
user=<USER_OCID>
fingerprint=<USER_FINGERPRINT>
tenancy=<TENANCY_OCID>
region=<HOME_REGION>
key_file=<PATH_TO_PRIVATE_KEY_FILE>
다음 입력은 Datadog OCI 통합 모듈을 구성합니다. 필수 필드는 표시되어 있습니다. 사용 가능한 전체 구성 옵션 목록은 테넌시 추가 페이지를 참조하세요.
1. Datadog API 키를 추가합니다.
Select API Key를 클릭하고 사용할 API 키를 선택합니다.
2. Datadog 애플리케이션 키를 생성합니다.
Create를 클릭하면 애플리케이션 키가 생성되어 필드에 추가됩니다. 이 값을 복사하여 안전한 위치에 저장하세요. 이 화면을 나간 후 값에 다시 액세스할 수 없습니다.
3. OCI 테넌시 OCID를 추가합니다.
- Datadog을 통해 모니터링할 테넌시의 OCID를 입력합니다. cloud.oracle.com/tenancy에서 찾을 수 있습니다.
- 선택적으로 특정 OCI 컴파트먼트 및 서브넷을 선택합니다. Datadog은 테넌시의 각 리전에 새로운 OCI 컴파트먼트 및 OCI 가상 클라우드 네트워크(VCN)를 생성하기 위해 이 섹션을 비워둘 것을 권장합니다.
4. OCI 사용자 OCID를 추가합니다.
사용자 OCID를 입력합니다. 이 사용자에게는 Identity Domain Administrator 역할이 있어야 합니다. cloud.oracle.com/identity/domains/my-profile에서 찾을 수 있습니다.
테넌시에서 모든 로그 수집을 비활성화하려면 토글을 클릭합니다. 특정 OCI 서비스에 대한 로그 수집을 비활성화하려면 설정 후 Datadog OCI 통합 타일에서 구성을 편집하세요.
테넌시에서 모든 이벤트 수집을 비활성화하려면 토글을 클릭합니다. 설정 후 이벤트 수집을 비활성화하려면 Datadog OCI 통합 타일에서 구성을 편집하세요.
생성된 Terraform 모듈은 아래에 표시된 형식을 따라야 합니다.
module "datadog_oci" {
  source = "github.com/DataDog/oracle-cloud-integration//datadog-terraform-onboarding"

  datadog_api_key = <API_KEY>
  datadog_app_key = <APP_KEY>
  datadog_site    = <DATADOG_SITE>

  tenancy_ocid      = "<TENANCY_OCID>"
  current_user_ocid = "<CURRENT_USER_OCID>"

  logs_enabled              = true
  events_collection_enabled = true
}
- 생성된 Terraform 모듈을 복사하여
.tf 파일에 붙여넣습니다. terraform init && terraform apply를 실행하여 Terraform을 초기화하고 통합을 생성합니다. 변경 사항을 미리 보려면 apply를 plan으로 대체하세요.
문제 해결
시간 초과
구성을 변경하지 않고 Terraform 명령을 다시 실행하세요.
공급자 충돌
terraform init 명령에서 공급자 충돌이 발생하면 모듈의 필수 버전과 일치하도록 로컬 공급자 구성을 업데이트하세요.
경고가 사라질 때까지 최대 15분을 기다리세요.
유효성 검사
Datadog의 OCI 통합 개요 대시보드 또는 Metrics Explorer 페이지에서 oci.* 메트릭을 조회하세요.
OCI 함수 메트릭(oci.faas 네임스페이스) 및 컨테이너 인스턴스 메트릭(oci_computecontainerinstance 네임스페이스)은 미리 보기 버전입니다.
구성
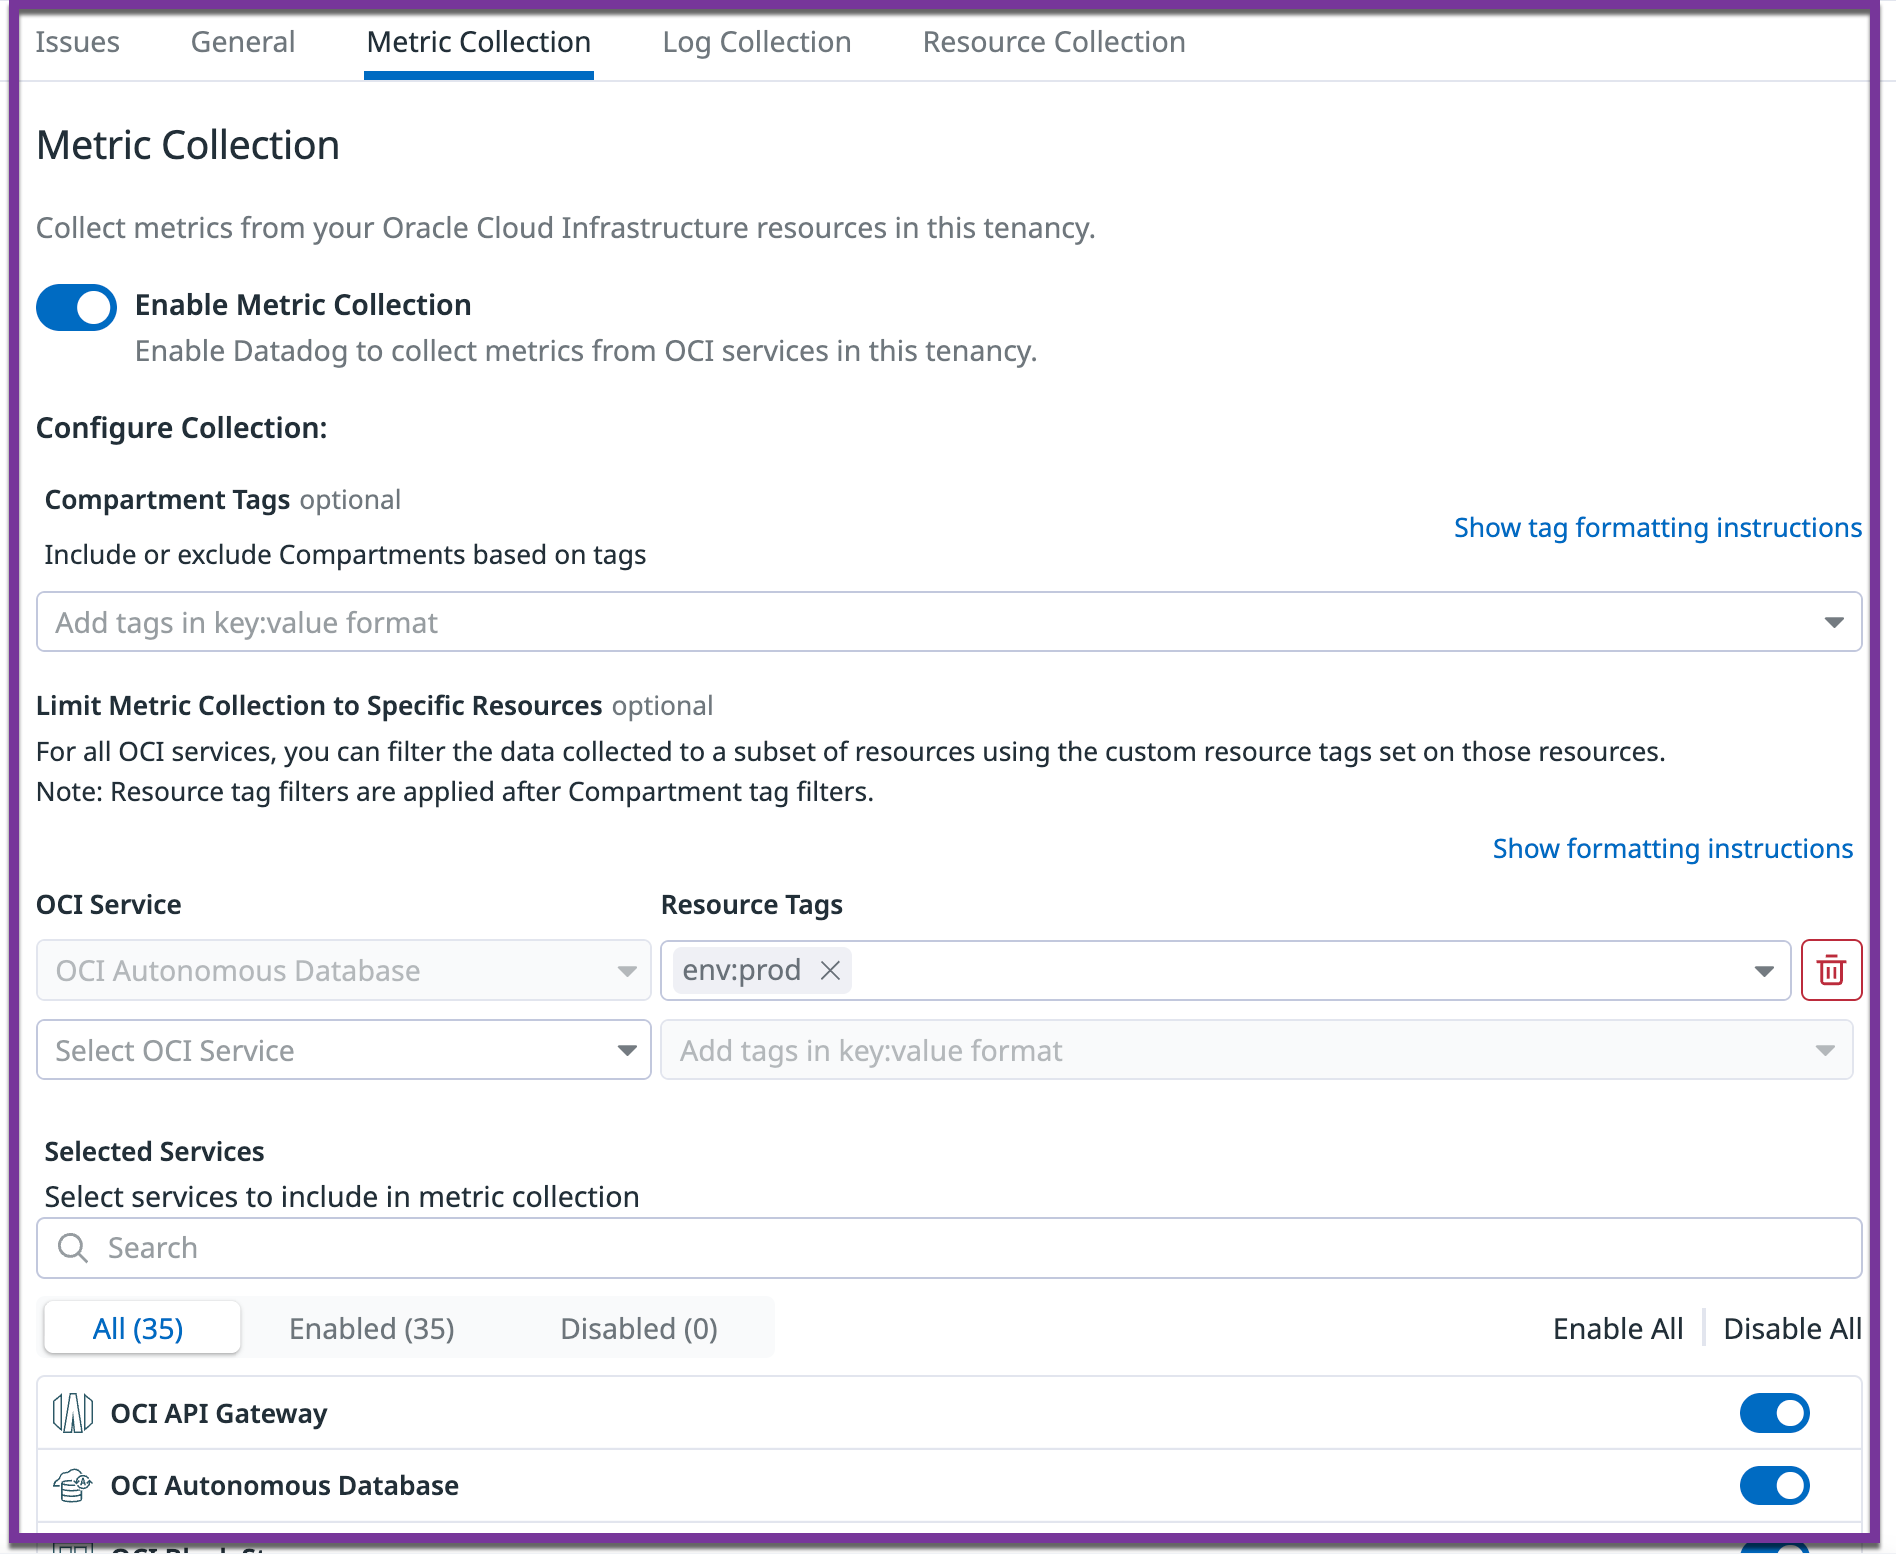
설정을 완료하면 Datadog OCI 통합 타일 왼쪽에 테넌시용 구성 탭이 표시됩니다. 아래 섹션에 설명된 대로 테넌시 전체 데이터 수집 구성을 적용하세요.
리전 추가
General 탭에서 Regions 확인란 목록을 통해 데이터 수집을 위한 리전을 선택하세요. 선택한 리전은 메트릭과 로그 모두에 대해 전체 테넌시에 적용됩니다.
참고: 빠른 시작 설정 방법을 사용한 후 새로운 OCI 리전을 구독한 경우, ORM에서 초기 설정 스택을 다시 적용하세요. 그러면 새로운 리전을 Datadog OCI 타일에서 사용할 수 있게 됩니다.
메트릭 및 로그 수집
Metric Collection 및 Log Collection 탭을 사용하여 Datadog으로 전송할 메트릭과 로그를 구성하세요.
테넌시에서 모든 메트릭 또는 로그 수집 활성화 또는 비활성화
Metric Collection 및 Log Collection 탭 모두에 전체 테넌시에 대해 해당 데이터 유형의 수집을 비활성화하는 데 사용할 수 있는 기본 토글이 있습니다. 테넌시에 대해 특정 데이터 유형을 수집하는 경우, 아래 섹션을 사용하여 서비스, 컴파트먼트 및 특정 리소스별로 세분화된 필터링을 구현할 수 있습니다.
참고: 필터는 순서대로 평가됩니다. 즉, Selected Services가 서비스에서의 데이터 수집을 위한 기본 토글 역할을 하며, 그 다음으로 컴파트먼트 태그 필터가 적용되고, 마지막으로 리소스 태그 필터가 적용됩니다.
특정 OCI 서비스로 메트릭 또는 로그 수집 제한
Selected Services 섹션을 사용하여 개별 OCI 서비스에서의 수집을 활성화하거나 비활성화하세요. 서비스를 비활성화하면 해당 서비스에 대해 구성된 리소스 태그 필터와 관계없이 서비스에서의 모든 수집이 중단됩니다. 서비스가 활성화되면 리소스 태그 필터를 통해 해당 서비스 내의 특정 리소스로 수집 범위를 더 좁힐 수 있습니다. 일치하는 포함 태그가 없는 리소스는 제외됩니다.
참고: OCI에서 태그를 수정한 후 변경 사항이 Datadog에 나타나기까지 최대 15분이 소요될 수 있습니다. 서비스 토글 변경 사항이 적용되기까지는 최대 5분이 소요될 수 있습니다.
Compartment Tags 및 Limit Collection to Specific Resources 섹션 모두 쉼표로 구분된 key:value OCI 태그를 허용합니다. 태그 앞에 !를 추가하면 태그가 무효화됩니다. 쉼표 구분 기호는 사용되는 태그 유형에 따라 다르게 동작합니다.
- 긍정 태그만: OR 로직 - OCI 객체(컴파트먼트 또는 특정 리소스)에 나열된 태그 중 하나라도 있으면 포함됩니다.
- 부정 태그만(앞에
!가 추가됨): OR 로직 - 무효화된 태그 중 하나라도 있으면 제외됩니다. - 긍정 및 부정 태그 혼합: AND 로직 - 포함되려면 나열된 모든 조건을 충족해야 합니다.
예를 들면 다음과 같습니다.
datadog:monitored,env:prod*: 태그 중 하나라도 있으면 포함합니다.!env:staging,!testing:true: 태그 중 하나라도 있으면 제외합니다.datadog:monitored,!region:us-phoenix-1: datadog:monitored 태그가 있는 동시에 region:us-phoenix-1 태그가 없는 경우에만 포함합니다.
태그 키 형식: Datadog은 일치 여부를 확인하기 전에 OCI 태그 키를 소문자 snake_case로 정규화합니다. camelCase 또는 PascalCase를 사용하여 OCI에 설정된 키(예: deploymentType 또는 DeploymentType)는 소문자 snake_case 형식(deployment_type)으로 저장되고 일치 여부가 확인됩니다. 통합 타일에서 태그 필터를 지정할 때는 소문자 snake_case를 사용하세요.
컴파트먼트별로 메트릭 또는 로그 수집 제한
Compartment Tags 섹션을 사용하여 OCI 컴파트먼트 태그를 바탕으로 특정 컴파트먼트를 포함하거나 제외할 수 있습니다. 구문 참조는 태그 필터 구문을 참조하세요.
참고: OCI에서 태그는 하위 컴파트먼트로 상속되지 않으므로 각 컴파트먼트에 개별적으로 태그를 지정해야 합니다.
특정 리소스로 메트릭 또는 로그 수집 제한
Limit Collection to Specific Resources 섹션을 사용하여 메트릭 또는 로그를 Datadog으로 전송해야 하는 리소스를 정의할 수 있습니다. 드롭다운에서 OCI 서비스를 선택한 다음 데이터 수집 대상으로 정할 리소스 태그를 지정하면 됩니다. 구문 참조는 태그 필터 구문을 참조하세요.
리소스 수집
Datadog OCI 통합 타일의 Resource Collection 탭에서 Enable Resource Collection 토글을 클릭합니다. 리소스는 Datadog Resource Catalog에서 확인할 수 있습니다.
통합을 설정하면 이벤트 수집이 기본적으로 활성화됩니다. Datadog 이벤트 수집을 사용할 수 있게 되기 전에 OCI 통합을 설정한 경우, Resource Collection 탭에서 Enable Resource Changes Collection 토글을 클릭합니다. 이 토글은 리소스 변경 이벤트뿐만 아니라 모든 OCI 이벤트의 수집을 제어합니다. OCI 이벤트는 Events Explorer에 표시되며 source:oci_events_service로 필터링할 수 있습니다.
통합 업데이트
Datadog이 새로운 OCI 리소스나 IAM 정책이 필요한 버그 수정, 보안 패치 또는 새로운 기능을 출시할 때 통합 배포를 다시 적용하여 업데이트된 인프라를 프로비저닝하세요.
참고: ORM 스택 또는 Terraform 구성의 logs_enabled 및 events_collection_enabled 변수는 초기 설정 중에만 사용됩니다. 후속 적용 시에는 이러한 값이 무시됩니다. Datadog 통합 타일은 데이터 수집 구성을 위한 정보 소스입니다. 스택을 다시 적용해도 Datadog에서 구성한 로그, 메트릭 또는 이벤트 수집 설정이 재정의되지 않습니다.
전제 조건: 업데이트를 적용하기 전에 OCI 스택에 구성된 Datadog 애플리케이션 키가 여전히 유효한지 확인하세요. 키가 만료되었거나 취소된 경우, 제거 작업이 실패합니다. 키를 업데이트하려면 OCI 콘솔에서 스택 변수 datadog_app_key를 편집하고 계속 진행하기 전에 유효한 애플리케이션 키를 제공하세요.
OCI Cloud Shell에서 다음 명령을 실행하여 스택을 최신 버전으로 업데이트하고 변경 사항을 적용합니다.
curl -fL -o datadog-integration.zip \
  "https://github.com/DataDog/oracle-cloud-integration/releases/latest/download/datadog-integration.zip"

export STACK_ID="<YOUR_STACK_OCID>"
export OCI_CLI_REGION="<YOUR_HOME_OR_STACK_REGION>"

oci resource-manager stack update \
  --stack-id "$STACK_ID" \
  --config-source datadog-integration.zip \
  --region "$OCI_CLI_REGION" \
  --force

oci resource-manager job create-apply-job \
  --stack-id "$STACK_ID" \
  --execution-plan-strategy AUTO_APPROVED \
  --region "$OCI_CLI_REGION" \
  --wait-for-state SUCCEEDED
자리 표시자 값을 다음과 같이 바꾸세요.
전제 조건: Terraform을 다시 적용하기 전에 Terraform 구성의 datadog_app_key 변수에 유효한 Datadog 애플리케이션 키가 포함되어 있는지 확인하세요. 키가 만료되었거나 취소된 경우, 제거 명령이 실패합니다. 계속 진행하기 전에 .tf 파일에서 또는 terraform.tfvars 파일을 통해 값을 업데이트하세요.
Terraform을 다시 실행하여 업데이트된 모듈을 초기화하고 최신 변경 사항을 적용합니다.
terraform init -upgrade && terraform apply
선택적으로, apply 전에 terraform plan을 실행하여 변경 사항을 미리 봅니다.
통합 제거
Datadog OCI 통합을 제거하려면 Datadog과 OCI 모두에서 통합 리소스를 삭제하세요.
Datadog
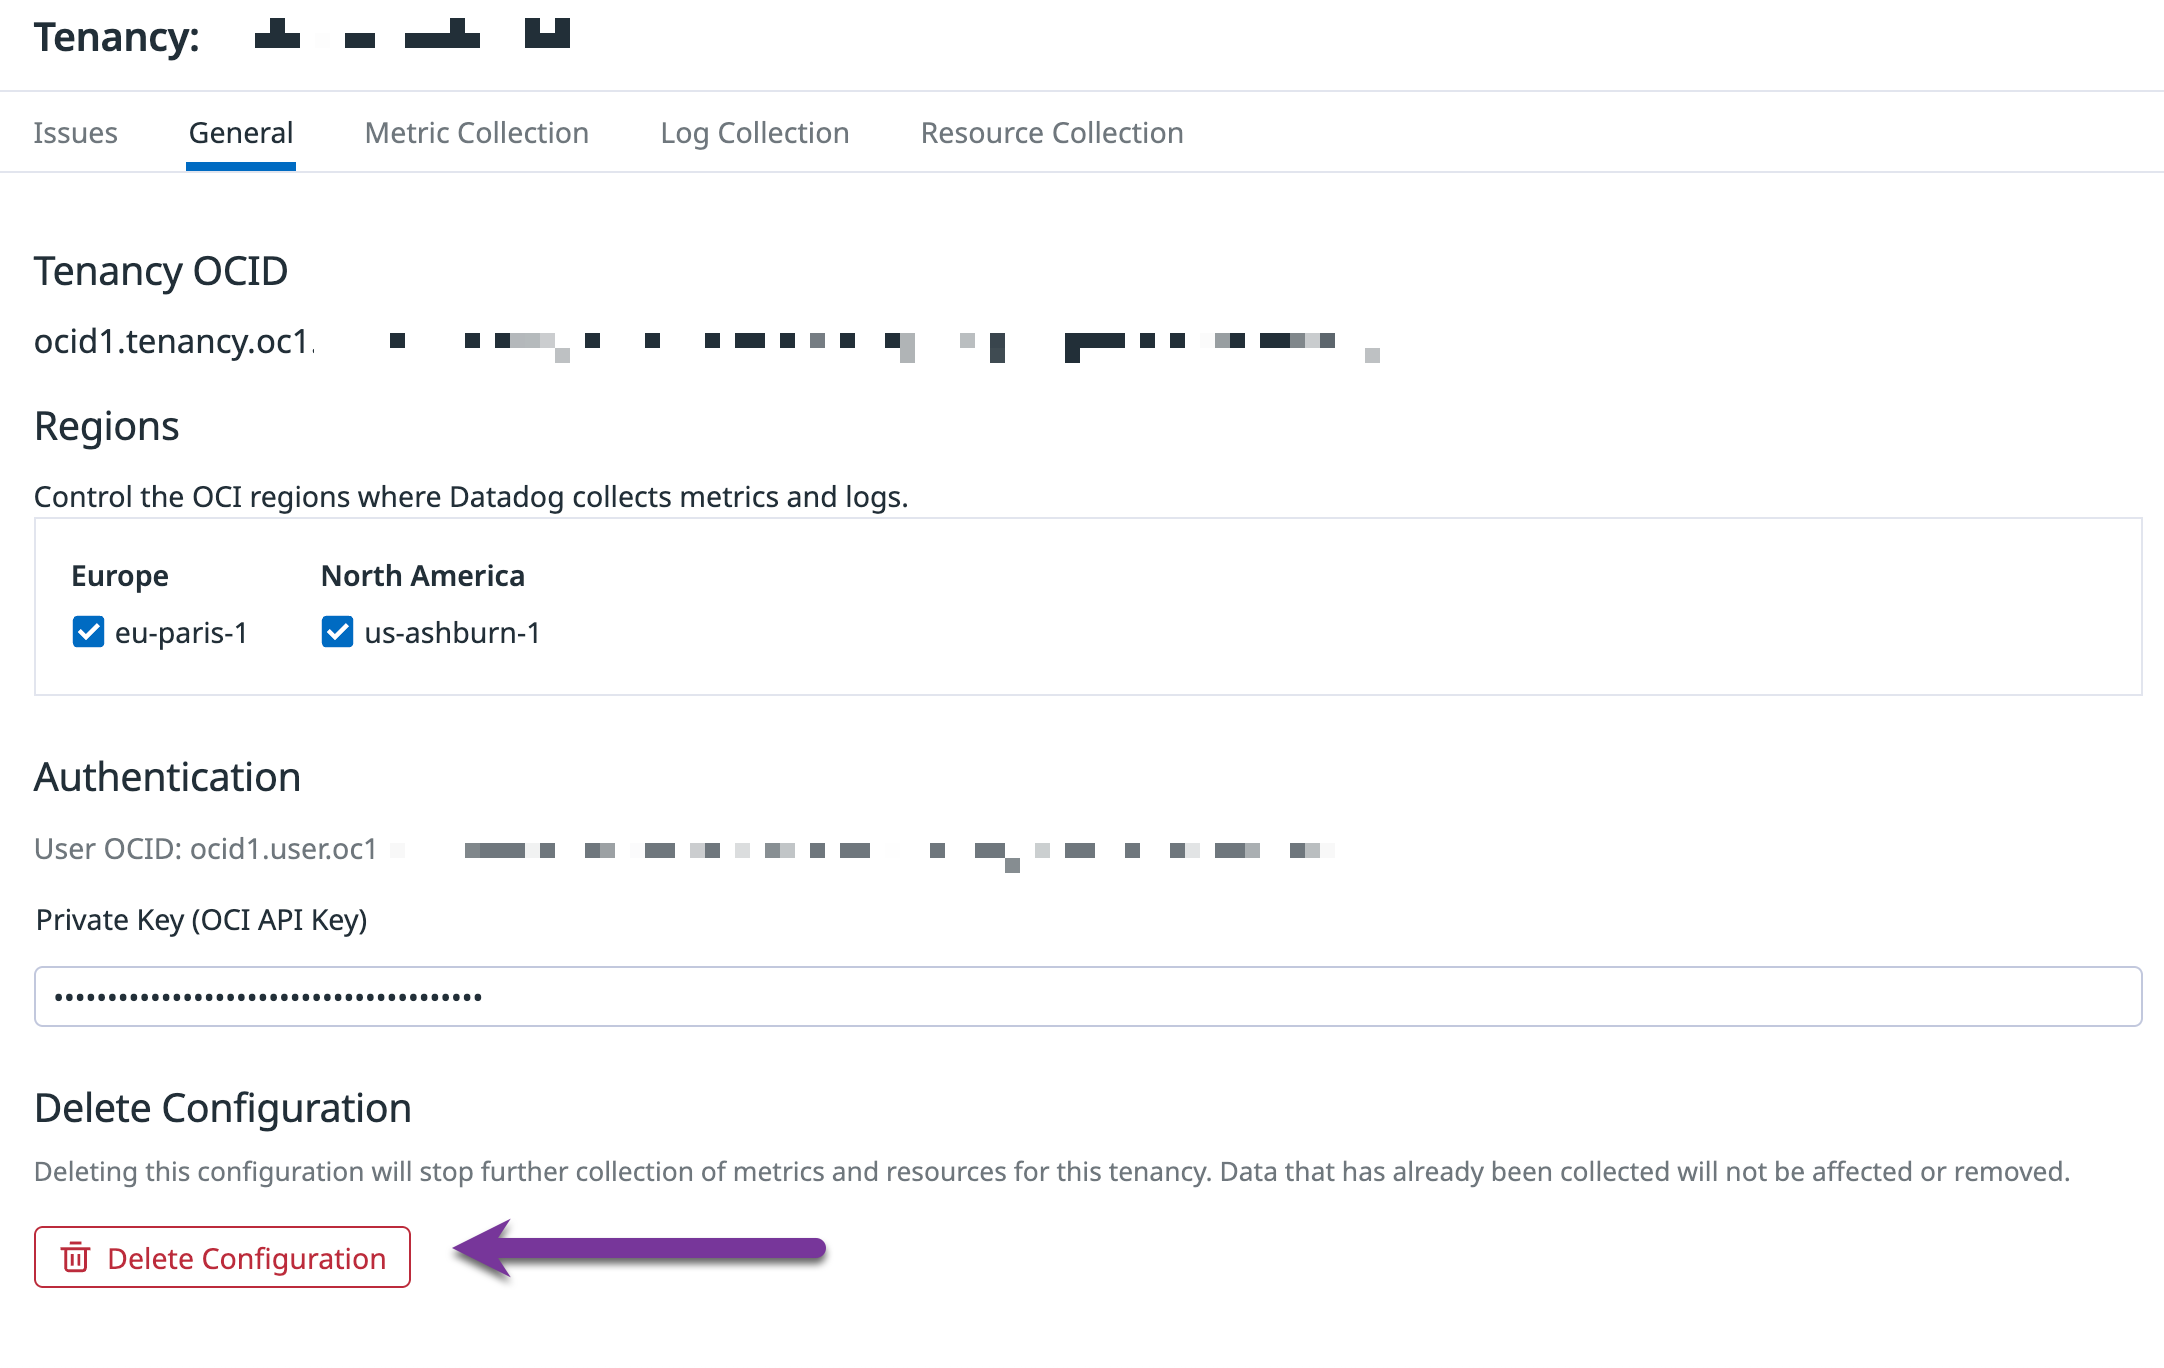
Datadog OCI 통합 타일에서 Delete Configuration을 클릭합니다. 이 시점부터 메트릭과 로그는 더 이상 수집되지 않습니다.
OCI
전제 조건: OCI 리소스를 정리하기 전에 위의 Datadog 단계를 완료하세요. Datadog 구성을 먼저 삭제하면 Datadog 백엔드 관리형 리소스가 먼저 제거됩니다.
전제 조건: 제거 작업을 실행하기 전에 OCI 스택에 구성된 Datadog 애플리케이션 키가 여전히 유효한지 확인하세요. 키가 만료되었거나 취소된 경우, 제거 작업이 실패합니다. 키를 업데이트하려면 OCI 콘솔에서 스택 변수를 편집하고 계속 진행하기 전에 유효한 애플리케이션 키를 제공하세요.
OCI 콘솔에서 ORM(Oracle Resource Manager)으로 이동합니다.
설치 중 생성된 Datadog 빠른 시작 스택을 찾습니다. 기본적으로 이 스택에는 datadog-integration.zip-<NUMBER> 레이블이 지정되지만 배포 중 사용자 지정 이름으로 구성되었을 수 있습니다.
스택에서 Destroy 작업을 실행하여 모든 리전에서 통합에 의해 생성된 모든 리소스를 제거합니다.
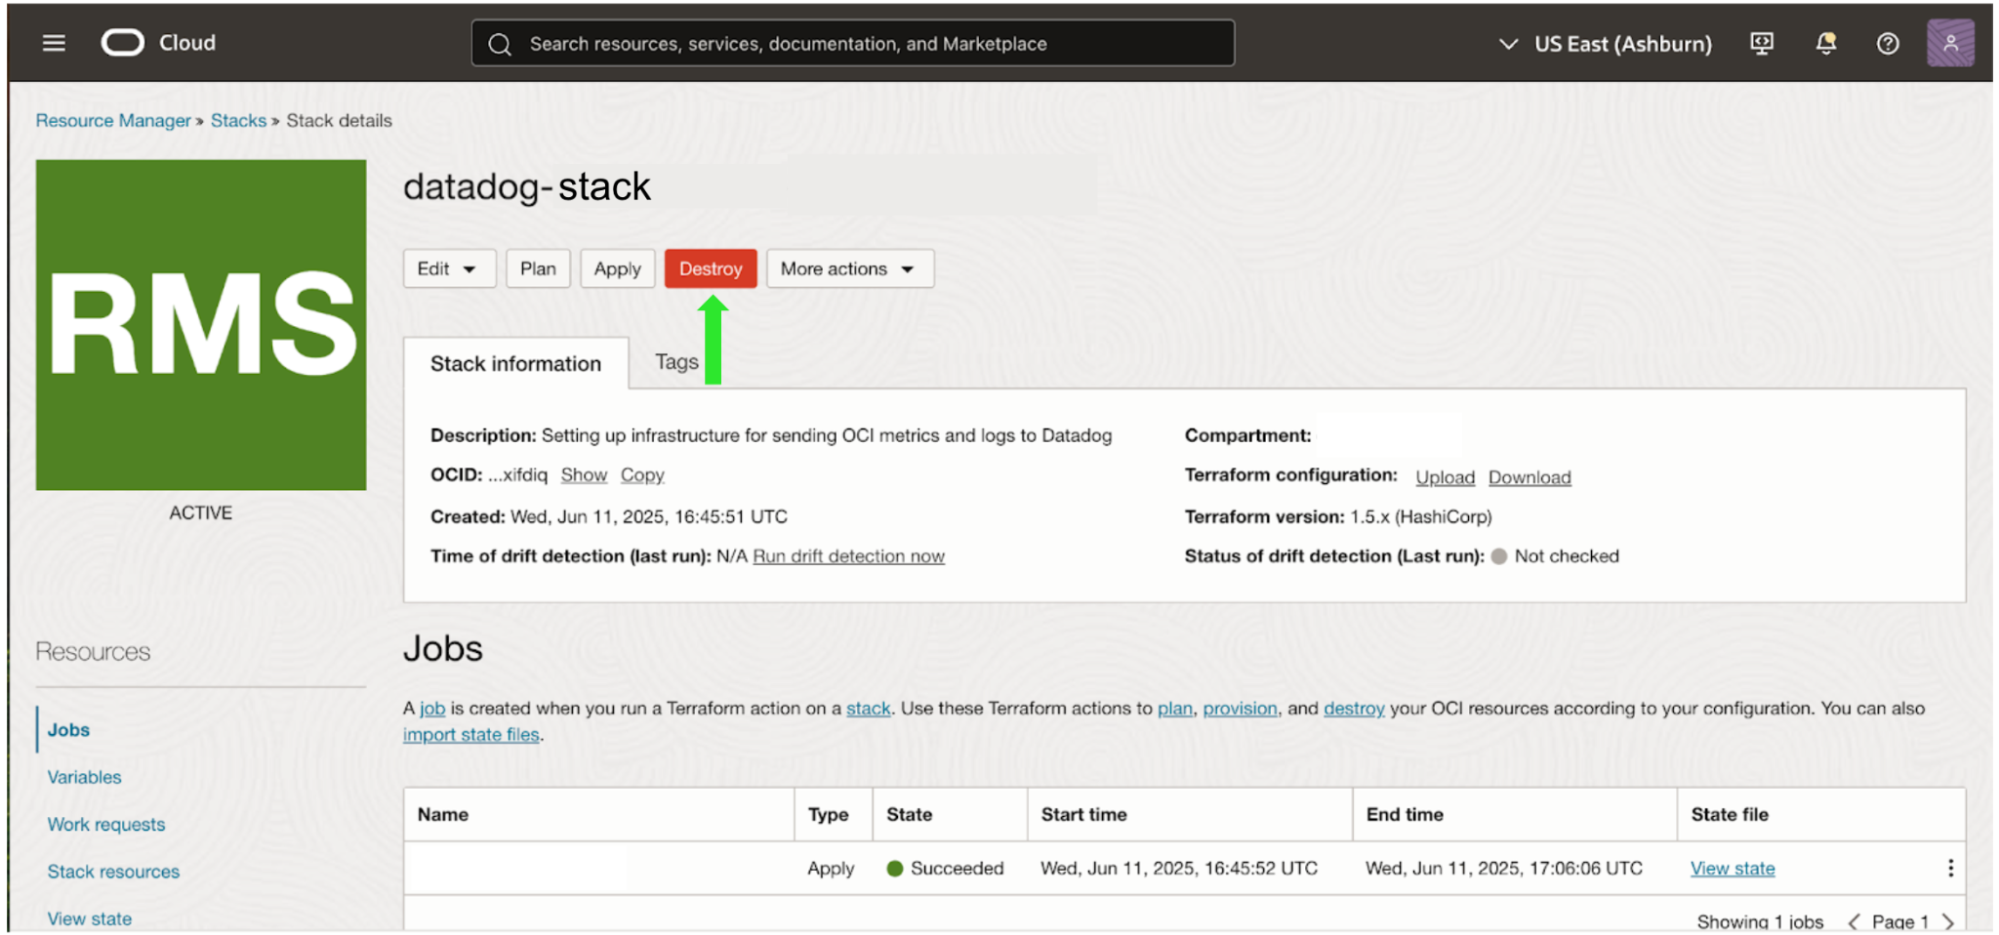
선택적으로, 제거가 완료된 후 Datadog OCI 스택을 삭제합니다.
참고: 빠른 시작 스택에서 제거 작업을 한 번 실행하면 통합이 배포된 모든 리전의 모든 리소스가 자동으로 정리됩니다.
전제 조건: 제거 명령을 실행하기 전에 Terraform 구성의 datadog_app_key 변수에 유효한 Datadog 애플리케이션 키가 포함되어 있는지 확인하세요. 키가 만료되었거나 취소된 경우, 제거 명령이 실패합니다. 계속 진행하기 전에 .tf 파일에서 또는 terraform.tfvars 파일을 통해 값을 업데이트하세요.
~/.oci/config의 DEFAULT 프로필에 해당 테넌시의 리소스를 관리하기 위한 사용자 자격 증명이 있는지 확인하고 다음을 실행하세요.
빠른 시작 마이그레이션을 위한 OCI 통합 매뉴얼
마이그레이션해야 하는 이유는 무엇인가요?
Datadog OCI 통합은 테넌시당 하나의 통합으로 제한됩니다. 2025년 6월 이전에 통합을 설정했다면 수동 설정을 따른 것입니다. 모든 이전 Datadog OCI 통합 배포 스택은 OCI 빠른 시작 설정 방법을 사용하기 전에 삭제해야 합니다. 로그 포워딩을 수동으로 구성했고 OCI 빠른 시작 타일에서 로그 수집을 활성화하기로 선택한 경우 로그가 두 번 전송되지 않도록 로그 포워딩 리소스도 삭제해야 합니다.
참고: 수동 통합이 삭제된 시점부터 빠른 시작 배포가 완료될 때까지 메트릭 및 로그 수집에 공백이 생깁니다.
마이그레이션 방법
Datadog과 OCI 모두에서 이전 통합 리소스를 삭제하세요.
Datadog
Datadog OCI 통합 타일에서 Delete Configuration을 클릭합니다. 이 시점부터 메트릭과 로그는 더 이상 수집되지 않습니다.
OCI
전제 조건: 제거 작업을 실행하기 전에 OCI 스택에 구성된 Datadog 애플리케이션 키가 여전히 유효한지 확인하세요. 키가 만료되었거나 취소된 경우, 제거 작업이 실패합니다. 키를 업데이트하려면 OCI 콘솔에서 스택 변수를 편집하고 계속 진행하기 전에 유효한 애플리케이션 키를 제공하세요.
수동 통합이 이전에 배포된 각 리전에 대해 다음 단계를 완료하세요.
Datadog OCI 메트릭 포워딩 스택에서 Destroy 작업을 실행하여 스택에 의해 생성된 모든 리소스를 제거합니다. 기본적으로 이 스택에는 datadog-oci-orm-metrics-setup.zip-<NUMBER> 레이블이 지정되지만 배포 중 사용자 지정 값으로 구성되었을 수 있습니다.
Datadog OCI 정책 스택에서 Destroy 작업을 실행합니다. 기본적으로 이 스택에는 datadog-oci-orm-policy-setup.zip-<NUMBER> 레이블이 지정되지만 배포 중 사용자 지정 값으로 구성되었을 수 있습니다.
선택적으로, 제거가 완료된 후 Datadog OCI 스택을 삭제합니다.
로그 수집을 구성한 경우, Datadog OCI 애플리케이션, 함수 및 서비스 커넥터 허브를 삭제합니다.
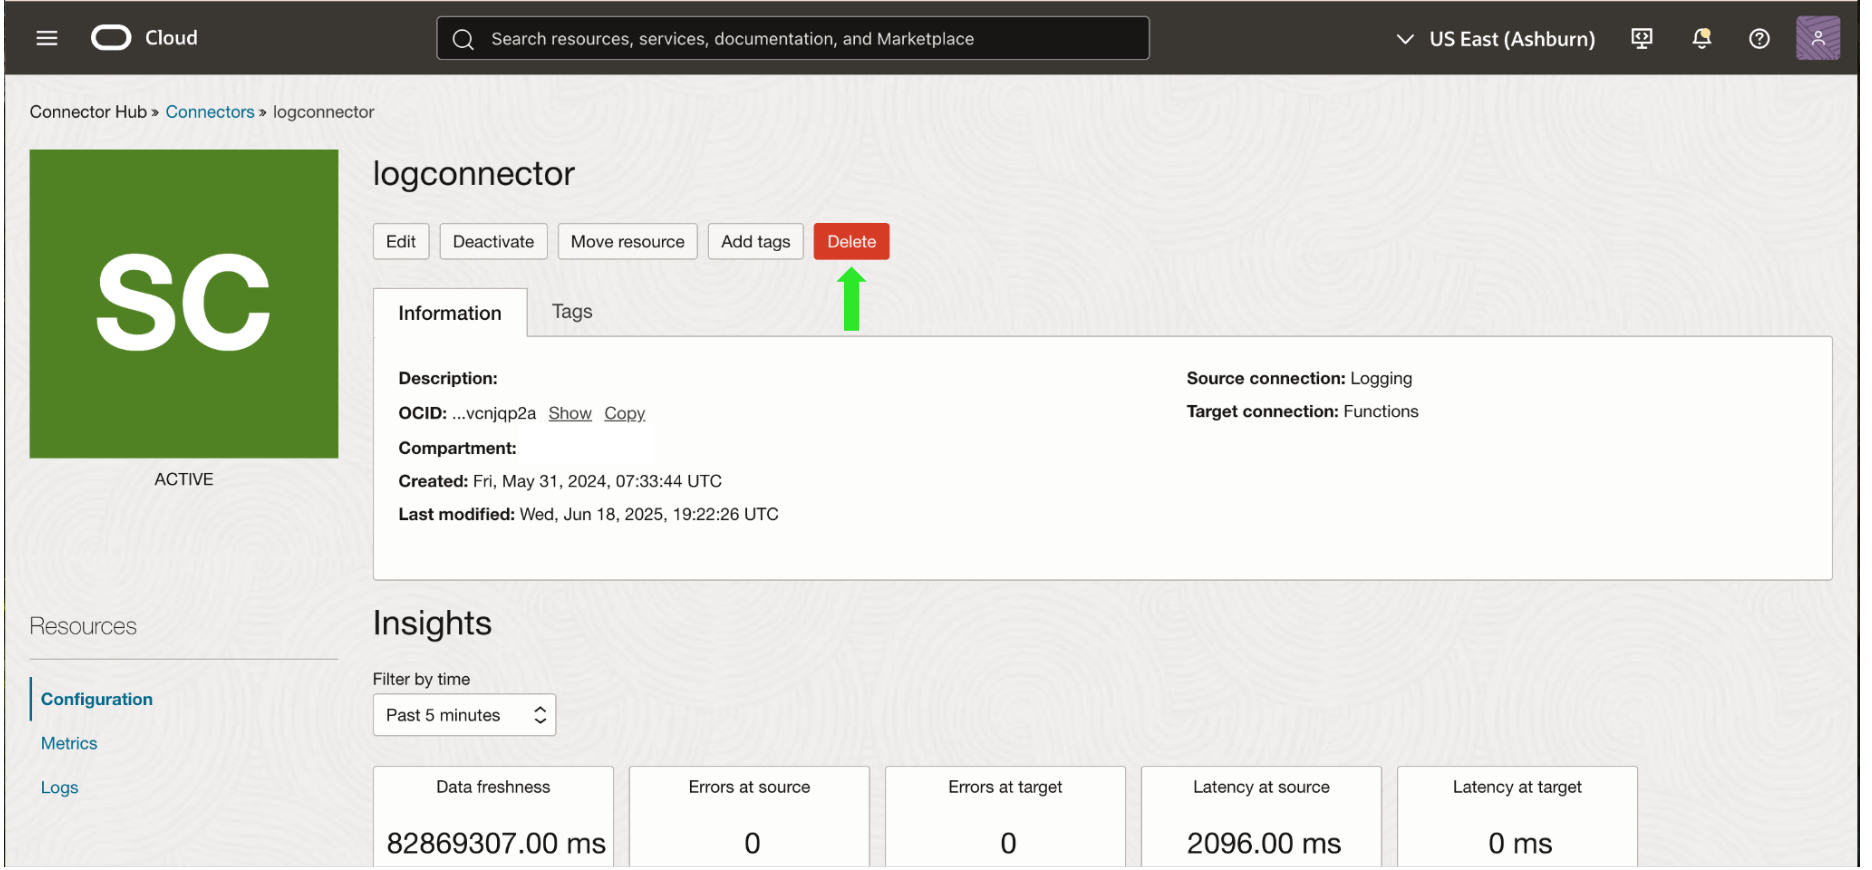
이제 빠른 시작 설정 지침에 따라 OCI 빠른 시작을 배포하고 데이터 수집을 재개할 준비가 되었습니다. OCI 빠른 시작 배포가 완료되는 데 최대 30분이 소요될 수 있습니다.
아키텍처
메트릭 및 로그 포워딩 리소스
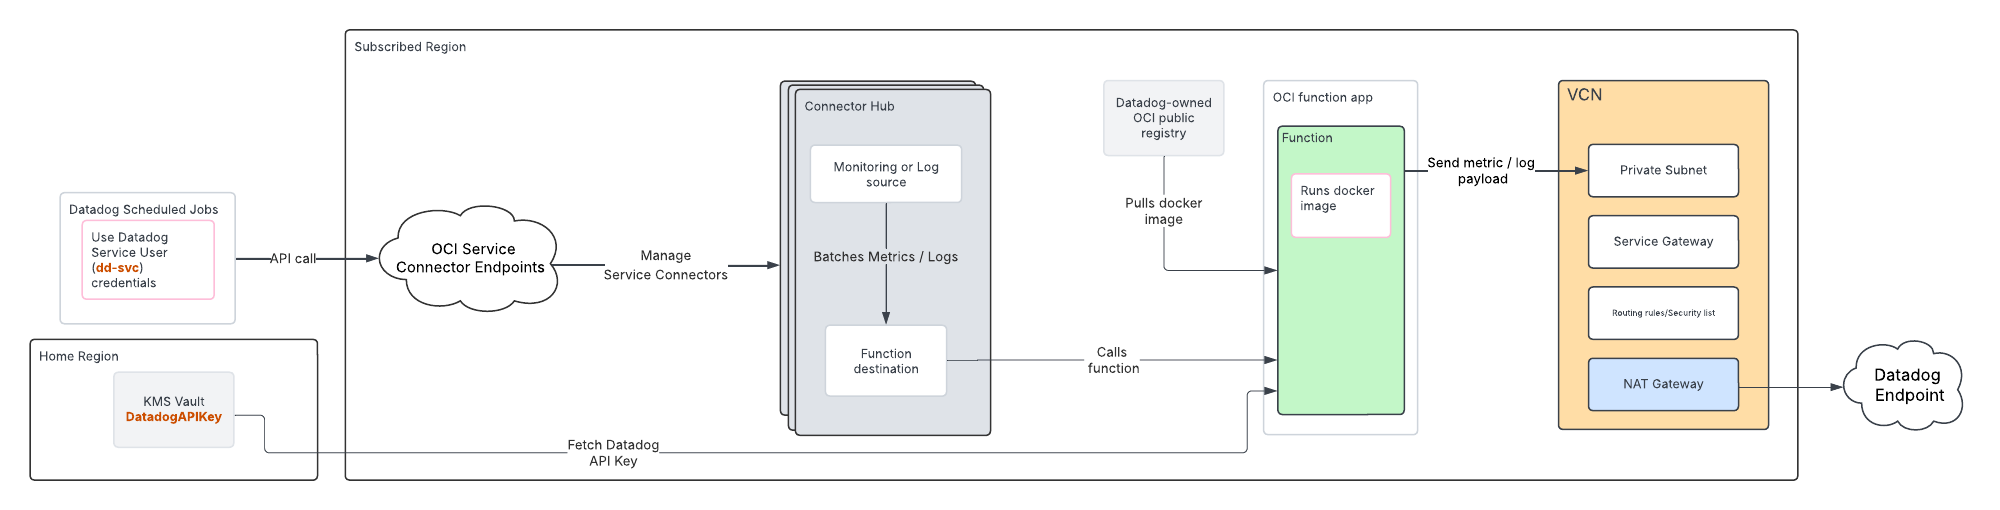
모니터링되는 각 리전에 대해 이 설정 옵션은 해당 리전 내에 메트릭과 로그를 Datadog으로 포워딩하기 위한 다음 인프라를 생성합니다.
- 함수 애플리케이션(
dd-function-app) - 두 가지 함수:
- 메트릭 포워더(
dd-metrics-forwarder) - 로그 포워더(
dd-logs-forwarder)
- 보안 네트워킹 인프라를 갖춘 VCN(
dd-vcn):- 프라이빗 서브넷(
dd-vcn-private-subnet) - 인터넷 외부 액세스를 위한 NAT 게이트웨이(
dd-vcn-natgateway) - OCI 서비스 내부 액세스를 위한 서비스 게이트웨이(
dd-vcn-servicegateway)
- Datadog API 키를 저장하기 위한 키 관리 서비스(KMS) 볼트(
datadog-vault) - 전용 Datadog 컴파트먼트(
Datadog)
모든 리소스에는 ownedby = "datadog" 태그가 지정됩니다.
IAM 리소스
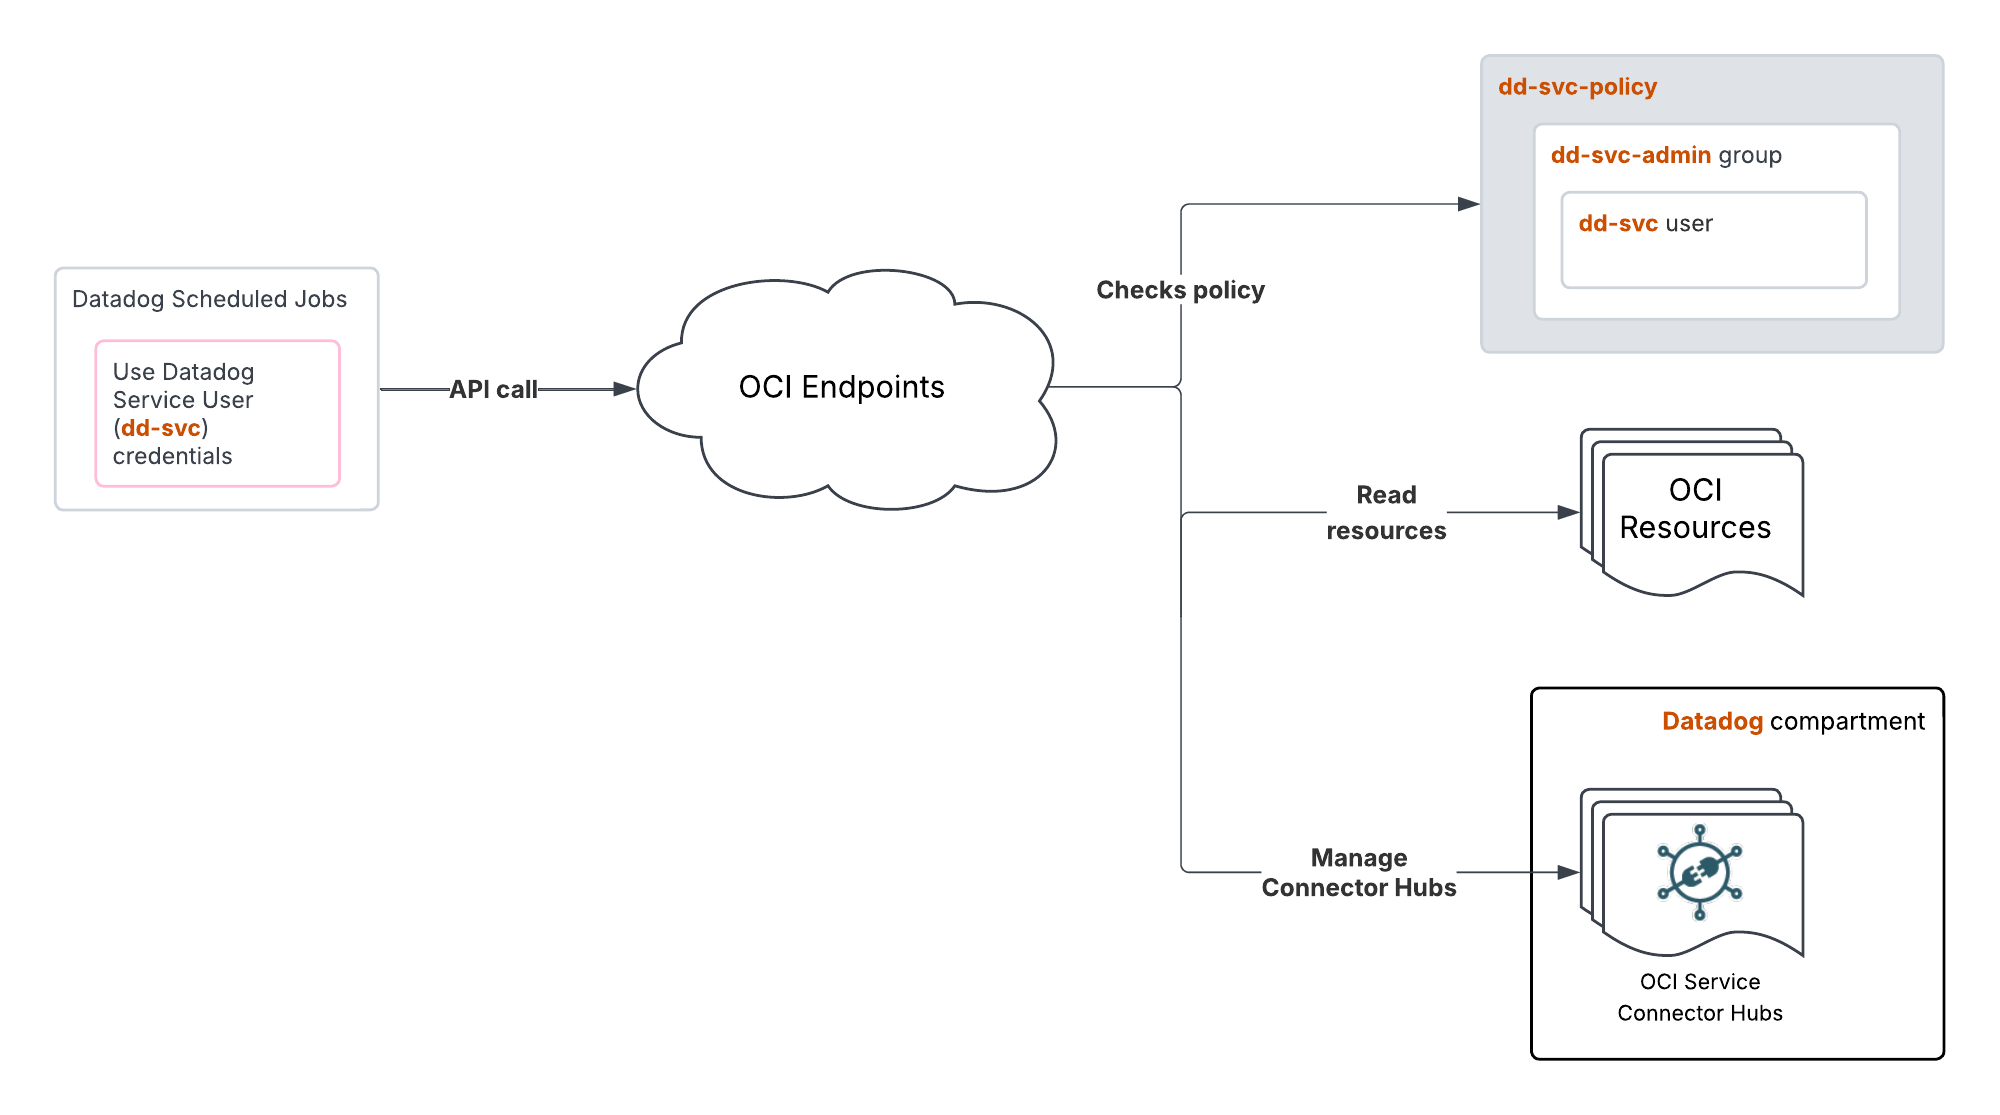
이 설정 옵션은 Datadog으로의 데이터 포워딩을 활성화하기 위한 다음 IAM 리소스를 생성합니다.
- 서비스 사용자(
dd-svc) - 서비스 사용자가 속한 그룹(
dd-svc-admin) - API 인증을 위한 RSA 키 쌍
- 서비스 사용자를 위한 OCI API 키
- Datadog 컴파트먼트의 모든 서비스 커넥터를 포함하는 동적 그룹(
dd-dynamic-group-connectorhubs) - Datadog 컴파트먼트의 모든 함수를 포함하는 동적 그룹(
dd-dynamic-group-function) - Datadog 컴파트먼트에서 데이터 수집 및 포워딩에 필요한 테넌시 리소스에 대한 읽기 권한과 OCI 인프라에 대한 관리 권한을 서비스 사용자에게 부여하는 정책(
dd-svc-policy)
- Allow dd-svc-admin to read all-resources in tenancy
- Allow dd-svc-admin to use tag-namespaces in tenancy
- Allow dd-svc-admin to manage serviceconnectors in Datadog compartment
- Allow dd-svc-admin to manage functions-family in Datadog compartment
- Allow dd-svc-admin to use fn-invocation in Datadog compartment
- Allow dd-svc-admin to manage buckets in Datadog compartment where target.bucket.name=/dd-*/
- Allow dd-svc-admin to manage object-family in Datadog compartment where target.bucket.name=/dd-*/
- Endorse dd-svc-admin to read objects in tenancy usage-report
- Allow dd-svc-admin to manage cloudevents-rules in tenancy where any {request.permission = 'EVENTRULE_CREATE', target.resource.tag.DatadogManaged.marker = 'true'}
- Allow dd-svc-admin to manage streams in Datadog compartment where any {request.permission = 'STREAM_CREATE', target.resource.tag.DatadogManaged.marker = 'true'}
- Allow service objectstorage-<REGION> to manage object-family in Datadog compartment where target.bucket.name=/dd-*/
참고: 구독된 리전마다 Allow service objectstorage-<REGION> 문을 한 번씩 추가해야 합니다(예: objectstorage-us-ashburn-1, objectstorage-ap-batam-1). 이렇게 하면 Datadog이 객체 수명 주기 정책을 통해 Datadog이 관리하는 버킷의 오래된 데이터를 자동으로 정리할 수 있게 됩니다.
dd-dynamic-group-policy 정책을 적용하면 서비스 커넥터와 함수가 Datadog 컴파트먼트 내의 시크릿, 버킷 및 스트림에 대한 액세스 권한으로 데이터를 읽고 포워딩할 수 있게 됩니다.
   - Allow dd-dynamic-group-connectorhubs to read log-content in tenancy
   - Allow dd-dynamic-group-connectorhubs to read metrics in tenancy
   - Allow dd-dynamic-group-connectorhubs to use fn-function in Datadog compartment
   - Allow dd-dynamic-group-connectorhubs to use fn-invocation in Datadog compartment
   - Allow dd-dynamic-group-functions to read secret-bundles in Datadog compartment
   - Allow dd-dynamic-group-functions to manage object-family in Datadog compartment where target.bucket.name=/dd-*/
   - Allow dd-dynamic-group-connectorhubs to use stream-pull in Datadog compartment where target.resource.tag.DatadogManaged.marker = 'true'
   - Allow any-user to use stream-push in Datadog compartment where all {request.principal.type = 'eventrule', target.resource.tag.DatadogManaged.marker = 'true'}
통합 리소스의 이름을 변경하지 마세요. Datadog은 함수 이미지 업데이트와 같은 중요한 유지 관리 작업을 위해 생성하는 리소스를 식별할 때 OCID가 아닌 리소스 이름을 사용합니다. 위에 나열된 리소스의 이름을 변경하면(예:
dd-function-app이름 변경) 통합이 중단될 수 있습니다. 조직에 사용자 지정 명명 규칙이 필요한 경우,
Datadog 지원팀에 문의하세요.
수집되는 데이터
메트릭
상세 메트릭 목록을 보려면 메트릭 네임스페이스 섹션에서 해당하는 OCI 서비스를 선택하세요.
서비스 점검
OCI 통합은 서비스 점검을 포함하지 않습니다.
이벤트
OCI 이벤트 서비스의 모든 이벤트는 Datadog Events Explorer로 포워딩됩니다. 이벤트를 확인하려면 source:oci_events_service로 필터링하세요.
문제 해결
OCI 통합과 관련된 문제를 해결하려면 OCI 통합 문제 해결 가이드를 참조하세요.
Further Reading


